Download HTCD – KI‑gesteuertes Cloud‑Sicherheitstool
Einführung & Überblick
In den heute hypervernetzten Unternehmen erstrecken sich Cloud‑Workloads über Dutzende von Anbietern, Data‑Lakes und serverlosen Funktionen. Die Sicherheit über diese weitläufige Landschaft zu managen, kann sich anfühlen, als würde man versuchen, eine Stadt mit nur wenigen Straßenlaternen zu bewachen. HTCD (Hybrid Threat Cloud Defender) erscheint als bahnbrechende, KI‑first Cloud‑Sicherheitsplattform, die einen einheitlichen, Echtzeit‑Strahl auf jede Ecke Ihrer Multi‑Cloud‑Umgebung wirft.
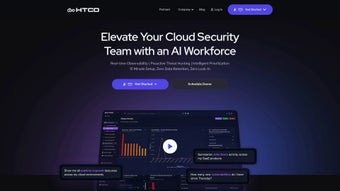
Von Grund auf mit maschinellem‑Lernen‑gesteuerten Analysen gebaut, bietet HTCD Sicherheitsteams ein einziges Dashboard, das Beobachtbarkeit, proaktives Threat‑Hunting und automatisierte Reaktion kombiniert. Egal, ob Sie auf AWS, Azure, Google Cloud oder einem hybriden On‑Prem‑Data‑Lake arbeiten, HTCD ingestiert Telemetrie, gleicht sie mit mehr als 300 vorgefertigten Sicherheits‑ und Compliance‑Richtlinien ab und zeigt sofort Fehlkonfigurationen, anomales Verhalten und Compliance‑Lücken auf. Was HTCD wirklich auszeichnet, ist seine Natural‑Language‑Detection‑Engine: Analysten tippen einfache englische Fragen – „Which S3 buckets are publicly readable?“ – und das System übersetzt sie in umsetzbaren Detection‑Code, ohne eine einzige Zeile Skript.
Dieser No‑Code‑Ansatz reduziert die Zeit von Erkenntnis zu Schutz dramatisch und ermöglicht es den Sicherheitsoperationen, vom reaktiven Löschen von Vorfällen zu proaktiver Risikominderung zu wechseln. Darüber hinaus priorisiert HTCDs intelligenter Response‑Engine Findings nach Schweregrad, erstellt automatisch Remediation‑Playbooks und fügt jede Aktion in eine investigative Timeline ein, die als kompakter Risikobericht für Auditoren exportiert werden kann. Indem es Ihnen volle Souveränität über Ihre Daten gibt und Bedrohungs‑Intelligenz in ein einziges, sicheres Dashboard einbettet, befähigt HTCD Teams, ihre Sicherheitslage zu verbessern, die Analysten‑Produktivität zu steigern und messbare Kosteneinsparungen zu erzielen.
Die Plattform unterstützt zudem granulare rollenbasierte Zugriffskontrolle, audit‑fertiges Logging und End‑to‑End‑Verschlüsselung, sodass selbst die streng regulierten Branchen sie übernehmen können, ohne Governance‑Anforderungen zu kompromittieren. Insgesamt positioniert sich HTCD als einheitlicher, KI‑verstärkter Schutzschild, der nicht nur Bedrohungen schneller erkennt, sondern auch Sicherheitspersonal durch intuitive Visualisierungen und kontextuelle Einblicke schult – eine strategische Investition für Organisationen, die ihre Cloud‑Sicherheitsoperationen zukunftssicher machen wollen.
Hauptfunktionen & KI‑gesteuerte Fähigkeiten
HTCDs Funktionsumfang liest sich wie eine Checkliste aller Fähigkeiten, die ein modernes, cloud‑first Sicherheitsteam sich wünschen könnte. Im Kern koppelt die Plattform KI‑gesteuerte Analysen mit einem No‑Code‑Detection‑Builder und liefert sowohl Tiefe als auch Geschwindigkeit. Nachfolgend finden Sie eine kuratierte Liste der überzeugendsten Funktionalitäten, die HTCD zu einem Muss in jedem Cloud‑Sicherheitsarsenal machen. Jede Funktion wurde entwickelt, um manuellen Aufwand zu reduzieren, die Erkennungsgenauigkeit zu verbessern und umsetzbare Remediation‑Wege zu bieten, sodass Sicherheitsteams sich auf strategische Initiativen statt auf repetitive Triage konzentrieren können.
- Echtzeit‑Beobachtbarkeit: Kontinuierliche Ingestion von Logs, Metriken und Events aus AWS CloudTrail, Azure Activity Log, GCP Audit Logs, Kubernetes und Data‑Lake‑Services, visualisiert auf einem Live‑Dashboard, das jede Sekunde aktualisiert wird.
- 300+ integrierte Richtlinien: Vorgefertigte Compliance‑ und Sicherheitskontrollen für GDPR, HIPAA, PCI‑DSS, CIS‑Benchmarks und branchenspezifische Standards, automatisch auf Ihre Cloud‑Ressourcen abgebildet.
- No‑Code‑Detection‑Builder: Natural‑Language‑Abfrage‑Interface, das einfaches Englisch in Detection‑Regeln umwandelt, wodurch Skript‑Expertise entfällt, während dennoch erweiterte Anpassungen für Power‑User möglich sind.
- KI‑gestütztes Threat‑Hunting: Machine‑Learning‑Modelle zeigen anomale Muster, Insider‑Bedrohungen und Credential‑Missbrauch, bevor sie zu Vorfällen werden, mit kontextuellen Risikobewertungen, die die gefährlichsten Findings priorisieren.
- Automatisierte Playbooks: Anpassbare Response‑Workflows, die Remediation‑Schritte, Ticket‑Erstellung und Stakeholder‑Benachrichtigungen über integrierte Tools wie ServiceNow, Jira, Slack und Teams auslösen.
- Investigative Timeline: Chronologische Ansicht jedes Findings, angereichert mit Kontext, Beweisen und Remediation‑Status, sodass Auditoren und Analysten den gesamten Lebenszyklus eines Ereignisses nachverfolgen können.
- Einheitliche Risikoberichte: Exportierbare PDFs und CSVs, die Sicherheitslage, Compliance‑Lücken und Remediation‑Fortschritt für Auditoren, Führungskräfte und Board‑Stakeholder zusammenfassen.
- Daten‑Souveränitäts‑Kontrollen: Alle Telemetriedaten können regions‑ oder on‑prem‑gespeichert werden, um Datenresidenz‑Anforderungen zu erfüllen und Organisationen volle Kontrolle über ihre sensiblen Daten zu geben.
- Threat‑Intelligence‑Integration: Echtzeit‑Feeds führender Intel‑Quellen (z. B. VirusTotal, MITRE ATT&CK, Open Threat Exchange) werden mit internen Findings korreliert, um angereicherten Kontext zu liefern.
- Skalierbare Architektur: Cloud‑native Microservices, die automatisch mit dem Workload‑Volumen skalieren und selbst während Spitzen‑Ingestion‑Perioden niedrige Latenz garantieren, unterstützt Multi‑Tenant‑Deployments für MSSPs.
Vorteile
- Schnelle On‑boarding neuer Datenquellen – die meisten Integrationen funktionieren out‑of‑the‑box.
- No‑Code‑Detection reduziert die Time‑to‑Detect für Nicht‑Ingenieure drastisch.
- KI‑Modelle verbessern sich kontinuierlich mit jeder Daten‑Ingestion und reduzieren Fehlalarme.
- Zentralisiertes Dashboard eliminiert den Bedarf an mehreren Sicherheitstools.
- Umfangreiche Compliance‑Abdeckung beschleunigt die Audit‑Vorbereitung.
- Granulare RBAC‑ und Audit‑Logging‑Funktionen erfüllen strenge Governance‑Anforderungen.
- Multi‑Cloud‑Unterstützung sorgt für konsistente Sicherheitslage über alle Anbieter hinweg.
Nachteile
- Der Einstiegspreis kann für kleine Start‑ups ohne dediziertes Sicherheitsbudget höher sein.
- Einarbeitungszeit für fortgeschrittene KI‑Tuning‑Funktionen.
- Erfordert konsistente Log‑Weiterleitung von allen Cloud‑Accounts, um volle Sichtbarkeit zu erreichen.
- On‑Premise‑Agent‑Installation kann zusätzliche Abstimmung mit IT‑Operations erfordern.
- Die Entwicklung benutzerdefinierter Richtlinien über die integrierte Bibliothek hinaus kann zeitaufwendig sein.
Installation, Konfiguration & Kompatibilität
Die Bereitstellung von HTCD ist bewusst einfach gehalten und spiegelt die „secure‑by‑default“‑Philosophie wider. Das Produkt wird als SaaS‑Lösung mit optionaler On‑Premise‑Bereitstellung für Organisationen angeboten, die absolute Kontrolle über die Datenresidenz benötigen. Befolgen Sie diese Schritte, um HTCD in weniger als einer Stunde zum Laufen zu bringen, und Sie werden schnell verstehen, warum die Plattform für ihr reibungsloses On‑boarding gelobt wird. Der geführte Assistent führt Sie durch jede Phase, von der Kontoerstellung bis zur vollständigen Richtlinien‑Aktivierung, und bietet kontextuelle Hilfelinks sowie Video‑Tutorials für tiefere Einblicke.
- Konto erstellen: Registrieren Sie sich auf der HTCD‑Website mit einer geschäftlichen E‑Mail. Sie erhalten einen Verifizierungslink und einen temporären API‑Key, der während der Erst‑Konfiguration Lese‑Zugriff auf Ihre Cloud‑Umgebungen gewährt.
- Cloud‑Anbieter verbinden: Navigieren Sie in der HTCD‑Konsole zu Integrationen → Cloud‑Konten. Nutzen Sie die integrierten Assistenten, um Lese‑IAM‑Rollen für AWS, Azure und GCP zu gewähren. Die Plattform entdeckt automatisch Services wie S3, EC2, Lambda, Azure Blob und GKE und beginnt innerhalb von Minuten mit dem Log‑Streaming.
- Daten‑Lake‑Ingestion konfigurieren: Für On‑Prem‑ oder hybride Data‑Lakes (z. B. Hadoop, Snowflake, Azure Synapse) installieren Sie den leichten HTCD‑Agent auf einer Gateway‑VM. Der Agent leitet Logs über einen TLS‑verschlüsselten Kanal weiter, und Sie können je nach Bandbreiten‑Erfordernissen zwischen Batch‑ oder Echtzeit‑Streaming wählen.
- Alarm‑Kanäle einrichten: Verbinden Sie HTCD mit Ihrem SIEM, Slack, Teams oder E‑Mail via Webhook‑URLs. Sie können Findings auch an Ticket‑Systeme wie ServiceNow, Jira oder PagerDuty senden, sodass Alarme sofort die richtigen Ansprechpartner erreichen.
- No‑Code‑Detection‑Assistent ausführen: Geben Sie eine Natural‑Language‑Abfrage ein, z. B. „Show me all IAM users with admin privileges not using MFA.“ HTCD erzeugt eine Detection‑Regel, die Sie mit einem Klick aktivieren, bearbeiten oder für periodische Auswertungen planen können.
- Validieren und Feinabstimmen: Überprüfen Sie die ersten Findings im Dashboard, passen Sie Richtlinien‑Schwellenwerte an, aktivieren Sie automatisierte Playbooks für hoch‑kritische Alarme und konfigurieren Sie benutzerdefinierte Benachrichtigungen für Compliance‑Verantwortliche.
- Erweiterte KI‑Funktionen aktivieren (optional): Schalten Sie den kontinuierlichen Lernmodus ein, der die Telemetrie Ihrer Organisation zurück in die ML‑Modelle speist, die Anomalie‑Erkennung verfeinert und im Laufe der Zeit Fehlalarm‑Raten reduziert.
Unterstützte Umgebungen: HTCDs SaaS‑Angebot funktioniert in jedem modernen Web‑Browser (Chrome, Edge, Firefox, Safari) und erfordert keine clientseitige Installation. Für On‑Prem‑Deployments läuft der Agent auf Windows Server 2016+, Linux‑Distributionen mit Kernel 3.10+ (inkl. Ubuntu, CentOS, Red Hat) und macOS 10.15+. Container‑Versionen sind für Docker und Kubernetes verfügbar, ermöglichen nahtlose Integration in CI/CD‑Pipelines und unterstützen Helm‑Charts für schnelle Bereitstellung. Die Plattform unterstützt zudem API‑first Interaktionen, erlaubt benutzerdefinierte Integrationen via REST‑Endpoints und stellt SDKs für Python, Go und Java bereit.
Sicherheits‑Best‑Practices empfehlen, Multi‑Factor‑Authentication (MFA) für die HTCD‑Konsole zu aktivieren und API‑Keys auf IP‑whitelisted Bereiche zu beschränken. Da HTCD Telemetrie in verschlüsseltem Speicher (AES‑256 at rest, TLS 1.3 in transit) ablegt, können Sie die meisten regulatorischen Anforderungen ohne zusätzliche Härtungsmaßnahmen erfüllen. Zusätzlich bietet die Lösung integrierte Daten‑Aufbewahrungs‑Richtlinien, die es ermöglichen, Logs nach einem konfigurierbaren Zeitraum zu löschen, um GDPR‑„Recht auf Vergessenwerden“-Verpflichtungen nachzukommen. Für Organisationen, die eine On‑Premise‑Isolation benötigen, stellt HTCD ein Air‑Gap‑Deploy‑Paket bereit, das Offline‑Installer, signierte Binaries und einen privaten Update‑Feed enthält, sodass selbst die sicherheitskritischsten Umgebungen von KI‑gesteuertem Cloud‑Schutz profitieren können.
FAQ & Fazit
Ist HTCD für kleine Unternehmen geeignet?
Ja. Während HTCD in großen, Multi‑Cloud‑Unternehmen glänzt, machen das modulare Preismodell und die No‑Code‑Detection es für KMU zugänglich, die schnelle Sichtbarkeit benötigen, ohne ein komplettes Sicherheitsteam einzustellen. Die 30‑tägige kostenlose Testphase bietet vollen Funktionszugriff, sodass kleine Teams den ROI vor einer Bindung bewerten können.
Kann HTCD in luftisolierten Umgebungen betrieben werden?
Die On‑Premise‑Version kann hinter einer Air‑Gap eingesetzt werden. Alle Daten bleiben innerhalb Ihres Netzwerks, und Updates können über offline‑bereitgestellte, digital signierte Installationspakete angewendet werden, um die Integrität zu gewährleisten.
Wie vermeidet die KI‑Komponente Fehlalarme?
HTCD‑Modelle werden mit Millionen von harmlosen und bösartigen Ereignissen trainiert. Die Plattform retrainiert kontinuierlich mit Ihrer eigenen Telemetrie und wendet kontext‑aware Schwellenwerte an, die sich an normalen Verhaltensmustern orientieren, wodurch Rauschen reduziert und Analysten‑Aufmerksamkeit auf echte Bedrohungen fokussiert wird.
Welche Compliance‑Frameworks sind sofort abgedeckt?
HTCD enthält Richtlinien für GDPR, HIPAA, PCI‑DSS, SOC 2, ISO 27001, NIST 800‑53 sowie branchenspezifische Standards wie CIS‑Benchmarks für Cloud‑Workloads. Weitere regulatorische Module können über den Marketplace für sektorspezifische Anforderungen hinzugefügt werden.
Gibt es eine kostenlose Testversion oder Community‑Edition?
HTCD bietet eine 30‑tägige kostenlose Testphase mit vollem Funktionsumfang. Eine eingeschränkte Community‑Edition ist ebenfalls verfügbar für nicht‑kommerzielle Nutzung und liefert grundlegende Beobachtungs‑ und Detection‑Funktionen ohne die erweiterten KI‑Module.
Wie integriert sich HTCD in bestehende SIEM‑ und Ticket‑Tools?
HTCD unterstützt native Integrationen mit führenden SIEM‑Plattformen wie Splunk, IBM QRadar und Elastic Stack sowie Ticket‑Systemen wie ServiceNow, Jira und Zendesk. Die Integration erfolgt über konfigurierbare Webhooks oder REST‑APIs und ermöglicht bidirektionalen Datenaustausch für Anreicherung und automatisierte Incident‑Erstellung.
Endgültiges Urteil
HTCD liefert eine überzeugende Kombination aus KI‑gesteuerter Analyse, No‑Code‑Detection und umfassender Compliance‑Abdeckung, die nur wenige Cloud‑Sicherheitstools erreichen. Das zentrale Dashboard vereinfacht die chaotische Aufgabe, heterogene Umgebungen zu überwachen, während automatisierte Playbooks und intelligente Priorisierung Teams auf die kritischsten Risiken fokussieren. Organisationen, die schnelles On‑boarding, Daten‑Souveränität und kosteneffiziente Risikoreduktion priorisieren, werden HTCD als strategische Investition sehen. Für Teams, die noch mit fragmentierten Point‑Solutions kämpfen, stellt HTCD einen klaren Weg zu einer einheitlichen, zukunftssicheren Sicherheitslage dar. Die erweiterbare Architektur, robuste API und starke Community‑Unterstützung sichern die Investition langfristig, sodass HTCD mit dem Wandel der Cloud‑Dienste Schritt halten kann, ohne komplette Neuentwicklungen zu erfordern.
Bereit, Ihre Cloud zu sichern? HTCD jetzt herunterladen und starten Sie eine 30‑tägige kostenlose Testphase. Erleben Sie KI‑first Schutz, beschleunigen Sie Compliance und befähigen Sie Ihre Analysten, Bedrohungen mit natürlicher Sprache zu jagen – ohne Code.